

Mô tả
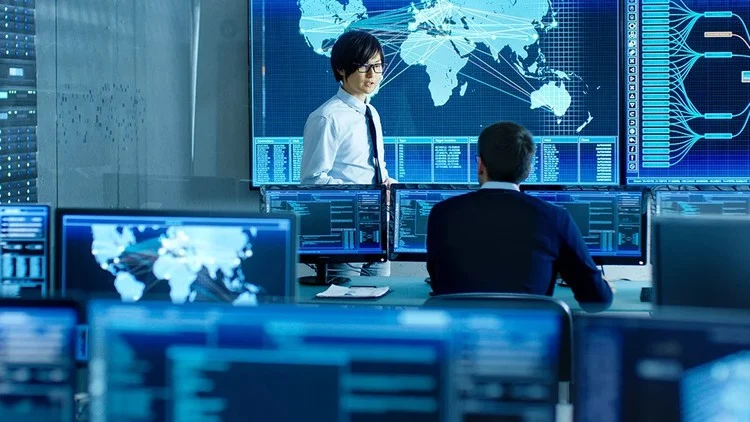
Cyber Security SOC Analyst Training – SIEM (Splunk) – Khóa học đào tạo chuyên viên phân tích SOC chuyên nghiệp
Lưu ý: Các khóa Udemy bảo hành lưu trữ 1 tháng. Nên tải về lưu trữ cá nhân.
ĐÂY LÀ PHẦN VIẾT ĐỂ TĂNG SEO. KHÔNG ĐỌC PHẦN NÀY. TRUY CẬP LINK ĐỂ BIẾT THÔNG TIN KHÓA
Trong bối cảnh các mối đe dọa an ninh mạng ngày càng gia tăng về mức độ và tính phức tạp, vai trò của chuyên viên phân tích Trung tâm Điều hành An ninh (SOC Analyst) trở nên vô cùng quan trọng. Khóa học Cyber Security SOC Analyst Training – SIEM (Splunk) được thiết kế bài bản giúp bạn tiếp cận toàn diện kiến thức về mạng, an ninh mạng và kỹ năng thực hành cần thiết trong vai trò SOC Analyst, đặc biệt tập trung vào công cụ SIEM hàng đầu hiện nay – Splunk.
Khóa học không chỉ cung cấp kiến thức lý thuyết mà còn chú trọng thực hành để bạn có thể sẵn sàng ứng tuyển và làm việc trong các Trung tâm Điều hành An ninh mạng hiện đại, đảm bảo an toàn cho hệ thống doanh nghiệp trước các cuộc tấn công tinh vi.
Tại sao bạn nên học Cyber Security SOC Analyst Training – SIEM (Splunk)?
-
Kiến thức toàn diện: Bao gồm từ cơ bản về mạng, an ninh mạng đến kỹ năng chuyên sâu trong vai trò SOC Analyst.
-
Thực hành thực tế: Hướng dẫn thao tác trực tiếp trên nền tảng Splunk – công cụ SIEM phổ biến nhất hiện nay.
-
Phát triển nghề nghiệp: Mở rộng cơ hội việc làm trong lĩnh vực bảo mật với kỹ năng SOC Analyst được thị trường săn đón.
-
Đào tạo chuẩn quốc tế: Nội dung phù hợp với chuẩn SOC Analyst và quản lý sự kiện an ninh theo các tiêu chuẩn toàn cầu.
-
Hỗ trợ học tập: Giảng viên chuyên nghiệp, hỗ trợ tận tình giúp bạn nắm vững kiến thức và kỹ năng.
Nội dung khóa học Cyber Security SOC Analyst Training – SIEM (Splunk)
1. Kiến thức mạng căn bản cho SOC Analyst
-
Tổng quan về mạng máy tính, các giao thức phổ biến và cách thức truyền dữ liệu.
-
Hiểu biết về mô hình OSI, TCP/IP, IP addressing, subnetting và routing.
-
Phân tích các luồng dữ liệu trong hệ thống mạng và cách phát hiện hành vi bất thường.
2. Cơ bản về an ninh mạng
-
Giới thiệu các loại mối đe dọa và lỗ hổng bảo mật phổ biến.
-
Các kỹ thuật tấn công mạng thường gặp như phishing, malware, DDoS, ransomware.
-
Nguyên tắc và phương pháp phòng chống, phát hiện sự cố an ninh.
3. Vai trò và nhiệm vụ của SOC Analyst
-
Hiểu rõ chức năng và trách nhiệm của một chuyên viên phân tích SOC trong tổ chức.
-
Quy trình xử lý sự cố an ninh từ phát hiện, phân tích đến ứng phó và báo cáo.
-
Tương tác và phối hợp với các bộ phận khác trong tổ chức.
4. Giới thiệu và sử dụng công cụ SIEM – Splunk
-
Cài đặt, cấu hình và làm quen với giao diện Splunk.
-
Thu thập, tổng hợp và phân tích log từ nhiều nguồn dữ liệu.
-
Xây dựng báo cáo và dashboard theo dõi sự kiện an ninh.
-
Tạo cảnh báo tự động và quy trình xử lý sự cố.
5. Thực hành kỹ năng phân tích sự kiện và phát hiện mối đe dọa
-
Phân tích log và dữ liệu để phát hiện các hành vi bất thường.
-
Sử dụng Splunk để điều tra sự cố và truy vết nguồn tấn công.
-
Thực hành tình huống giả lập các cuộc tấn công và xử lý kịp thời.
6. Tăng cường kỹ năng báo cáo và truyền đạt
-
Viết báo cáo sự cố rõ ràng, chính xác và chuyên nghiệp.
-
Trình bày kết quả phân tích cho đội nhóm và cấp quản lý.
-
Hướng dẫn phối hợp với nhóm phản ứng sự cố (Incident Response Team).
Lợi ích khi hoàn thành khóa học
-
Nắm vững kiến thức và kỹ năng phân tích an ninh mạng chuyên nghiệp.
-
Thành thạo công cụ SIEM Splunk – kỹ năng thiết yếu của SOC Analyst hiện đại.
-
Tự tin ứng tuyển vị trí SOC Analyst hoặc các vị trí an ninh mạng tương đương.
-
Được trang bị kiến thức cập nhật phù hợp với xu hướng công nghệ bảo mật hiện nay.
-
Phát triển sự nghiệp với mức lương hấp dẫn và cơ hội thăng tiến rộng mở.
Ai nên tham gia khóa học này?
-
Sinh viên CNTT, an ninh mạng muốn trang bị kỹ năng thực tế để bước vào nghề SOC Analyst.
-
Nhân viên IT, kỹ sư mạng muốn chuyển hướng sang lĩnh vực an ninh mạng.
-
Chuyên viên an ninh mạng cần nâng cao kỹ năng sử dụng Splunk và SIEM.
-
Người mới bắt đầu quan tâm đến lĩnh vực bảo mật và SOC.
-
Các nhà quản lý muốn hiểu rõ vai trò và công việc của SOC Analyst. Cyber Security SOC Analyst Training – SIEM (Splunk)
Phương pháp học tập Cyber Security SOC Analyst Training – SIEM (Splunk)
-
Học qua video bài giảng trực tuyến chi tiết, dễ hiểu.
-
Thực hành trên môi trường Splunk thực tế, simulating các tình huống an ninh.
-
Bài tập tình huống và dự án nhỏ giúp rèn luyện kỹ năng phân tích và xử lý sự cố.
-
Hỗ trợ giải đáp thắc mắc từ giảng viên và trao đổi cùng cộng đồng học viên.
Kết luận
Khóa học Cyber Security SOC Analyst Training – SIEM (Splunk) là lựa chọn hoàn hảo để bạn trang bị kiến thức và kỹ năng chuyên sâu, chuẩn bị sẵn sàng cho các vị trí SOC Analyst hiện đại trong các tổ chức, doanh nghiệp. Đăng ký ngay hôm nay để bước vào thế giới an ninh mạng chuyên nghiệp, nơi bạn là người bảo vệ an toàn dữ liệu và hệ thống trước những nguy cơ ngày càng tinh vi. Cyber Security SOC Analyst Training – SIEM (Splunk)
👉Facebook: https://www.facebook.com/khoahochatde/
📞 Website: Cửa hàng – Khóa học Hạt dẻ



Đánh giá
Chưa có đánh giá nào.